稼働中のシステムに合わせて設計する、サイバー攻撃対策
脆弱性を自動で探して攻撃するツール、自然な日本語で届くフィッシング——
いまの攻撃は、相手を選ばず機械的に、毎日やってきます。
テクノスフィアは、ファイアウォール・WAF・VPN といった従来型の防御と、
ログをAIが24時間判定して止めるPreviento を組み合わせ、
Webサイトから工場のIoT機器まで、お客様のシステムに合わせた多層防御を設計します。
サーバーのログに不審なアクセスがあるのは知っているが、確認する人も時間もない。
WAF、監視、診断、更新。製品は多いが、自社のシステムに何が必要かが判断できない。
制作会社に任せたまま、サポートの切れたPHPやファームウェアが本番で動いている。
遠隔保守やAIカメラのために現場をつないだが、守り方は後回しになっている。
漏えいは「起きたら終わり」。でも、持ち出しの兆候にどう気づけばよいか分からない。
専任のセキュリティ担当は置けない。通知が来ても、何をすべきか判断できる人がいない。
どのケースも、稼働中のシステムに合わせて必要な層だけを設計します。
特定の大企業を狙った高度な攻撃だけが脅威ではありません。Webサーバーに届く攻撃の大半は、ツールがインターネット上のサーバーを機械的に巡回して試すものです。そこに生成AIが加わり、攻撃は速く・自然に・しつこくなりました。
脆弱性が公開されると、数時間のうちに該当する機器やソフトを探すスキャンが世界中から届きます。会社の規模や知名度は関係なく、公開したその日から対象になります。
不自然な文面で見分けられた時代は終わりました。生成AIが書いた、取引先や社内の文体に似せたメールで、正規のIDとパスワードが盗まれます。
WAFで止められればパターンを変え、ログインを制限されれば別の流出パスワードを試す。固定のルールだけでは、変化する攻撃に追いつけません。
VPN機器、遠隔保守の回線、データベース、IoTカメラ。ネットにつながるものはすべて入口です。「ホームページは守っている」だけでは足りません。
参考:IPA 「情報セキュリティ10大脅威 2026」では、組織向けの脅威として「システムの脆弱性を悪用した攻撃」が4位に挙がっています。攻撃手法とログに残る痕跡は、技術コラムで10種類を整理しています。
守る側のAIの仕事は「全部を自動で片付ける」ことではありません。毎日届く攻撃の試行と、まれに紛れ込む成功の兆候を見分け、人が数分で事実を確認できる状態にして、必要なら止めることです。
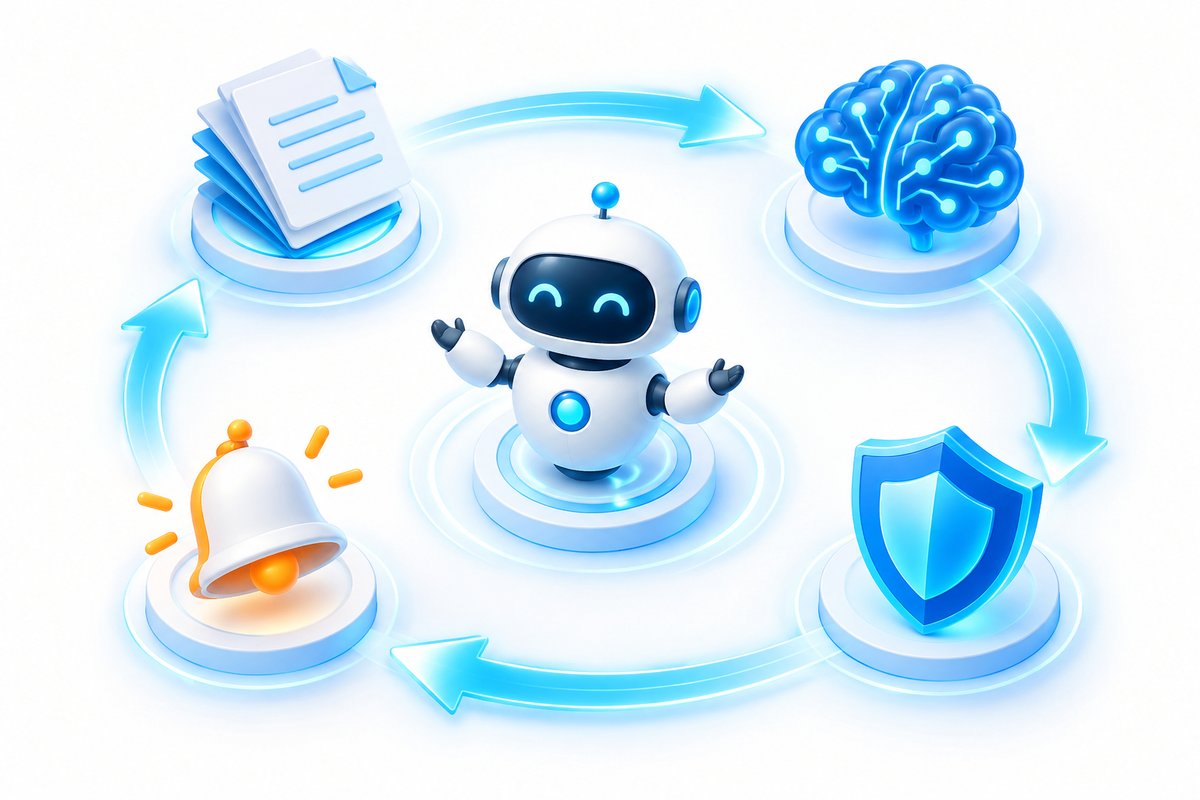
Webサーバーのアクセスログ、認証ログ、DBの接続記録、ファイアウォールやVPNの通信記録を、軽量なエージェントで集めます。本番サーバーの改修は不要です。
攻撃の文字列が含まれるだけなら「試行」。成功を示す応答、失敗の連続のあとの成功、同じ接続元の「偵察→攻撃→成功の兆候→大量取得」の流れを時系列でつなぎ、重大・警告・情報に分けます。
重大と判定した接続元は自動で遮断し、LINE・Slack・メールへ即時に通知します。「何が起きているか」「放置するとどうなるか」「今すぐやること」を専門用語を避けた日本語で示します。
自社の固定IPや保守業者は「信頼済み」に、対応済みの検知は「様子見」に登録し、お客様の通常のアクセス量に合わせてしきい値を調整します。誤検知を減らし、本当に見るべき通知だけを残します。
ログだけで攻撃の成否を100%判定することはできません。AIが出すのは「兆候」で、実際の被害の有無は、同じ画面に並ぶ前後のログで人が確認します。だからこそ、AIが「確認すべき1件」を数千件のログから取り出し、判断材料を揃えておくことに価値があります。当社の Previento(プレビエント) は、この役割を担うクラウド型の監視サービスです。
ファイアウォール・WAF・VPN・多要素認証は、いまも防御の土台です。AIは、これらをすり抜けた攻撃に気づくための最後の層。当社は4つの層に分けて、稼働中のシステムに必要なものだけを設計します。
| 層 | 従来型の対策(土台) | AIが加える価値 | 主に防ぐ攻撃 |
|---|---|---|---|
| 入口 | ファイアウォール、WAF、リバースプロキシのアクセス制限、不要ポートの閉鎖、PHP・CMS・ファームウェアの更新 | WAFをすり抜けた攻撃が「成功したか」を応答から判定。新しい手口の試行を早期に把握 | 脆弱性スキャン、SQLインジェクション、既知の脆弱性の悪用 |
| 認証 | 多要素認証、SSHの鍵認証、拠点間VPN、保守元IPの制限、試行回数の制限 | 失敗の連続のあとの成功、見慣れない接続元・時間帯のログイン成功を重大として通知 | パスワードリスト攻撃、総当たり、アカウント乗っ取り |
| 公開範囲・権限 | ネットワークの分離(VLAN・セキュリティグループ)、DBを外部から見えなくする、設定ファイルやバックアップを公開領域に置かない、機器ごとの認証 | DBへの想定外の接続元、連携APIへの想定外アクセス、公開領域に置かれたファイルの変化を検知 | DB直接接続、バックアップ持ち出し、Webシェル設置、IoT機器の乗っ取り |
| 監視 | ログの保全、死活監視 | 試行と成功の兆候の区別、同じ接続元の時系列相関、連番IDの総なめ・転送量の急増の検知、自動遮断 | すべて(特に、他の層をすり抜けたもの) |
当社がWebサーバーの守りを4層で考える理由と、各層で防げる攻撃の対応は、技術コラム「Webサーバーを狙う代表的な攻撃手法10選」「PHP製Webサイトの脆弱性を狙った攻撃を防ぐ」で詳しく解説しています。
守るべきものが違えば、必要な層も違います。当社が設計の起点にしている5つのパターンです。それぞれのケーススタディで、攻撃のシナリオと防御の構成を公開しています。
インターネットに公開されたサイトは、毎日スキャンの対象です。
保守のために開けた穴が、そのまま侵入口になります。
画面を通らず、DBから丸ごと持ち出される手口への備えです。
盗まれた正規の資格情報は、WAFでは止まりません。
機器は「小さなサーバー」。乗っ取られると社内への踏み台になります。
「全部入れる」のではなく、診断で見つかった穴に優先順位を付け、公開中かつ危険なものから塞ぎます。診断も監視の導入も、稼働中のシステムを止めません。
製品を売るのではなく、お客様のシステムに合わせて守りを設計する。それができるのは、AIからクラウド、組込機器まで自分たちで作っている会社だからです。
攻撃がどう来て、従来型の防御とAIの監視をどう組み合わせるのか。5つのモデルケースで、攻撃のシナリオ・防御の構成図・導入ステップまで公開しています。
 小売業・ECサイト
公開Web
毎日届く機械的な脆弱性スキャンと、すり抜けた1回の攻撃。入口のWAFで既知の手口を止め、通り抜けた攻撃が「成功したか」をAIがログから判定して自動遮断するモデルケース。
 製造業・工場設備
遠隔保守
保守業者のアカウント乗っ取りと、VPN機器の脆弱性スキャン。拠点を固定した VPN と接続元の制限で入口を絞り、「いつ・どこから・誰が・何をしたか」をAIが時系列で見張るモデルケース。
 医療機関・予約システム
DB・個人情報
漏れたパスワードでのDB直接接続、置き忘れたバックアップ、夜間の大量参照。ファイアウォールでDBを外から見えなくし、残った正規経路の「ふだんと違う動き」をAIが検知するモデルケース。
 物流業・クラウド基幹
AWS
自然な日本語のフィッシングで社員の資格情報が盗まれ、クラウド上の配送管理へ。セキュリティグループで通信を最小化し、見慣れない接続元からのログイン成功と横展開をAIがつないで隔離するモデルケース。
 建設業・現場IoT機器
IoT・エッジ
初期パスワードの総当たりで機器がボットネットに組み込まれ、現場から社内へ。機器ごとの認証と外向き通信の制限で入口を塞ぎ、機器の通信パターンの変化をAIが検知するモデルケース。
※ ケーススタディは、当社の技術・製品で構成したモデルケース(架空の事例)です。業種・規模・システム構成は典型例として設定したもので、実在の企業・案件とは関係ありません。
初回ヒアリングは無料です。稼働中のシステムと公開範囲をお聞きして、 読み取り診断の範囲と、多層防御の設計の方向性をお伝えします。 他社が制作・構築したシステムも対象です。
初回ヒアリング・読み取り診断の範囲のご相談は無料です