本記事は、当社が中小企業のWebサイト保守・遠隔保守・サーバー監視(Previento)を提供する中で、お客様から繰り返し受けた「何から手を付ければよいか」という相談への回答をまとめたものです。社内の棚卸しでサポート切れのPHPや置き忘れのファイルを見つけた当社自身の反省も含んでいます。
中小企業は「狙われない」のではなく「入りやすい」
サイバー攻撃というと、大企業や官公庁を狙った高度な攻撃を思い浮かべるかもしれません。しかし、実際にWebサーバーやVPN機器に届く攻撃の大半は、ツールがインターネット上の機器を機械的に巡回して、弱いところを探すものです。攻撃する側は会社の規模も業種も見ていません。見ているのは「古いソフトが動いているか」「初期パスワードのままか」「設定ファイルが置き忘れられていないか」です。
専任の担当者がいない会社では、更新や設定の見直しが後回しになりやすく、結果として大企業より入りやすい相手になります。さらに、取引先の大企業へ侵入するための踏み台として、守りの薄い取引先が狙われる「サプライチェーン攻撃」も増えています。IPA(情報処理推進機構)は中小企業向けに「中小企業の情報セキュリティ対策ガイドライン」を公開しており、本記事の5ステップも、このガイドラインの考え方に沿っています。
攻撃が入ってくる5つの入口
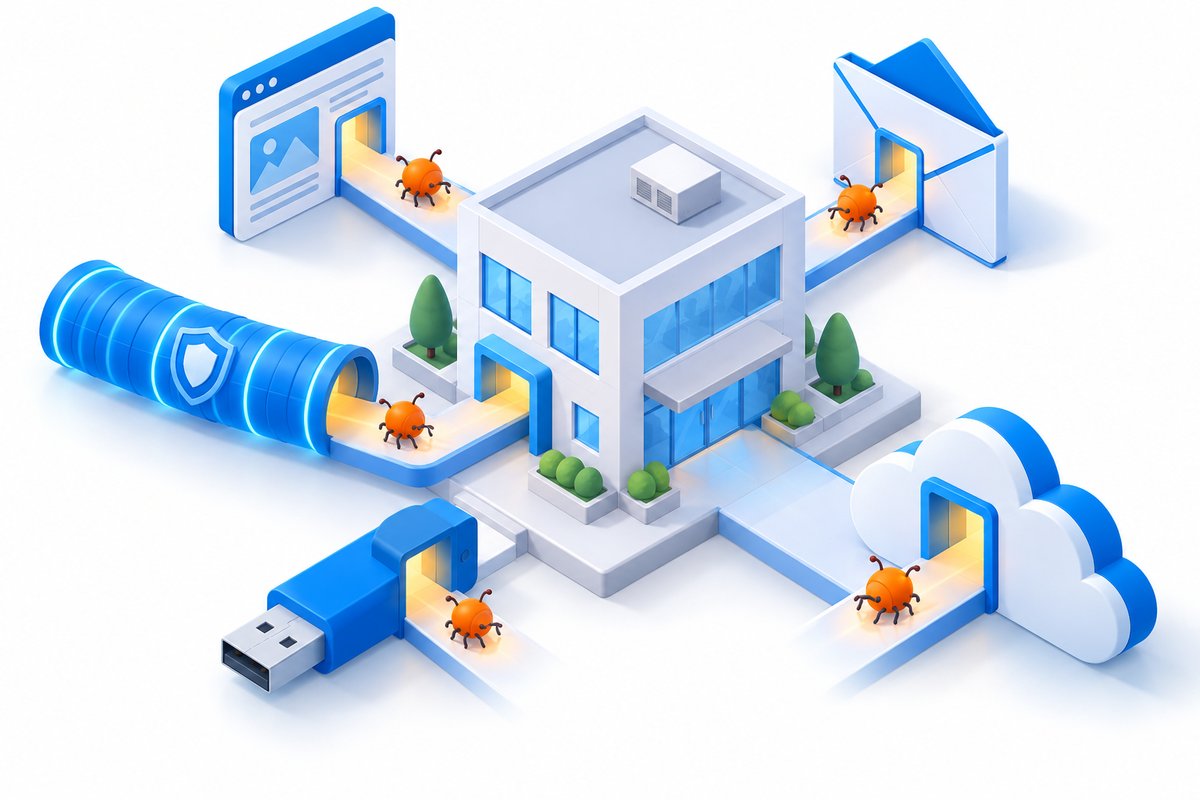
対策を考える前に、自社に「入口」がいくつあるかを数えます。多くの中小企業で、入口は次の5つに整理できます。
| 入口 | よくある攻撃 | 狙われる弱点 |
|---|---|---|
| 1. 公開Webサイト | 脆弱性スキャン、SQLインジェクション、プラグインの脆弱性、管理画面への総当たり | サポート終了のPHP・CMS、更新されないプラグイン、公開領域の設定ファイル |
| 2. メール | 取引先や社内を装ったフィッシング、添付ファイルのマルウェア、請求書の振込先変更詐欺 | 使い回しのパスワード、多要素認証なし、確認の手順がない |
| 3. VPN・リモート機器 | VPN機器の脆弱性スキャン、流出パスワードでのログイン、遠隔保守回線の乗っ取り | 数年更新されていないファームウェア、共有アカウント、接続元の制限なし |
| 4. 持ち込み端末・USB | 私物PCやUSBメモリ経由のマルウェア、退職者による持ち出し | 端末の管理台帳がない、権限が広すぎる、退職時の手順がない |
| 5. クラウドの設定 | 公開設定ミスによる情報の露出、盗まれた資格情報でのコンソールログイン | 構築時の設定のまま、多要素認証が任意、使っていないアカウントの放置 |
この5つのうち、自社に当てはまるものだけを守ればよい、というのが中小企業の対策の出発点です。全部を一度に守ろうとして、何も進まないのが一番の失敗です。
最初の5ステップ——費用のかからない順に
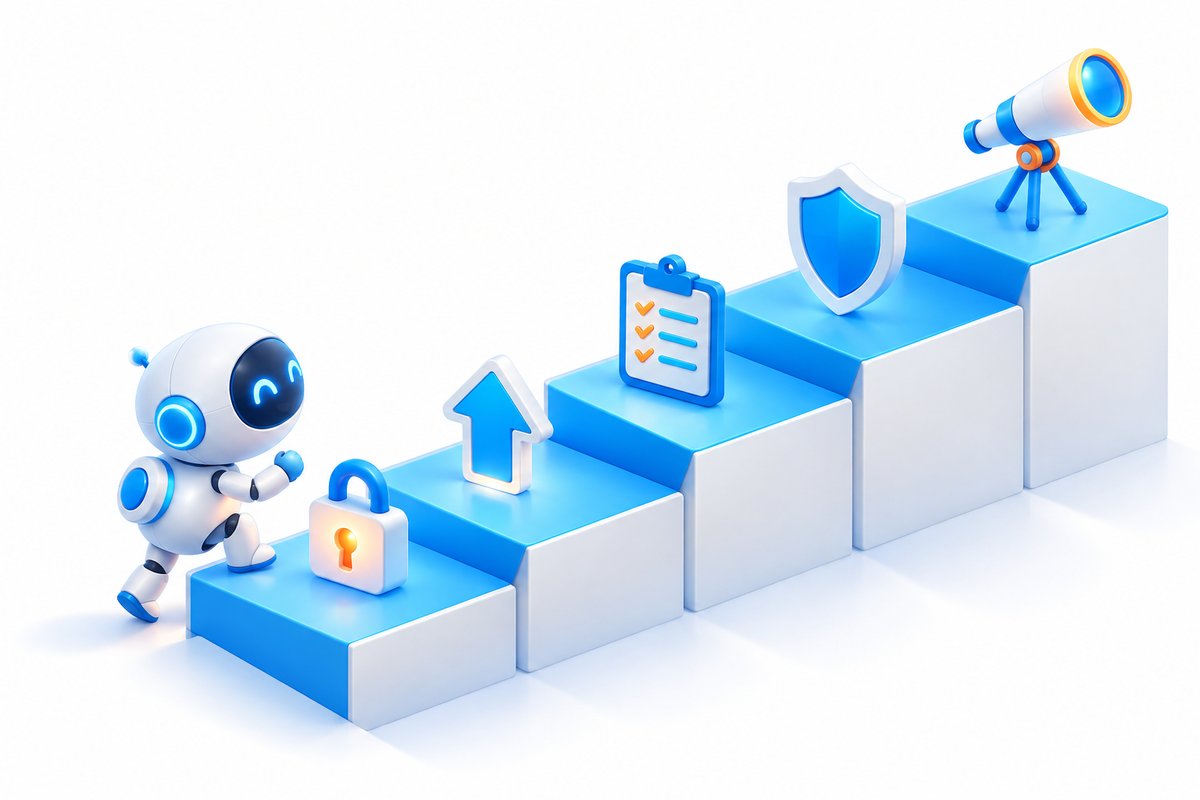
順番には意味があります。上の3つはほぼ費用がかからず、それだけで機械的な攻撃の多くを防げます。下の2つは費用がかかりますが、上の3つが済んでいない状態で入れても効果が出ません。
ステップ1. パスワードの使い回しをやめ、多要素認証を有効にする
もっとも費用対効果が高い対策です。他サービスから流出したIDとパスワードの組を試す「パスワードリスト攻撃」は、使い回しがあれば少ない回数で当たります。メール・クラウド・VPN・Webサイトの管理画面で、多要素認証(MFA)を有効にできるものはすべて有効にします。パスワードは管理ツールで1つずつ別のものにし、共有アカウントは廃止します。退職者のアカウントは退職日に止める、という手順も決めておきます。
ステップ2. 更新を止めない——PC・VPN機器・Webサイト
公開された脆弱性は、攻撃する側も知っています。更新を止めた瞬間から、知られた穴が開いたままになります。PCのOSとブラウザ、VPN機器やルーターのファームウェア、WebサイトのPHP・CMS・プラグインを、サポート期限内のバージョンに保つことを年間の予定に入れます。「動いているから触らない」は、セキュリティでは逆効果です。PHP製サイトの更新の進め方は別の記事で詳しく書いています。
ステップ3. 棚卸し——何を公開していて、誰がアカウントを持っているか
意外に多いのが「あることを忘れていた」入口です。制作会社が置いたテスト用サイト、退職者のアカウント、使わなくなったVPN、クラウドの試用で作ったままの公開ストレージ。ドメイン・サーバー・機器・アカウントを一覧にし、不要なものを止めるだけで、攻撃面は目に見えて減ります。当社が自社の棚卸しをしたときも、消し忘れの転送設定が10件、サポート切れのPHPが5環境見つかりました。
ステップ4. バックアップを「切り離した場所」にも置く
ランサムウェアは、つながっているバックアップも暗号化します。日次のバックアップに加えて、ネットワークから切り離した場所(オフライン、または書き換え不可の設定にしたクラウドストレージ)にも世代を残します。目安は「3つのコピー、2種類の媒体、1つは別の場所」です。そして年に1度は、実際に戻せるかを試します。戻せないバックアップは、無いのと同じです。
ステップ5. ログを見る仕組みを置く——気づけなければ止められない
ステップ1〜4は「防ぐ」ための対策です。ただし、防御には必ず穴が残ります。更新の合間に新しい脆弱性が公開されることもあれば、正規のパスワードで入られることもあります。最後に、サーバーやVPNのログを見て「ふだんと違う」ことに気づく仕組みを置きます。自分で見るのが難しければ、検知内容を専門用語なしで説明してくれるサービスを使います。
製品を入れる順番——FW・WAF・監視
「何の製品を買えばよいか」という質問には、5ステップが済んでから答えるのが正直なところです。そのうえで、当社が中小企業にお勧めしている順番は次のとおりです。
- ファイアウォール(前提)——サーバーやクラウドを持っているなら、SSH・データベース・管理画面のポートを外部から閉じる設定が最初です。クラウドならセキュリティグループを「必要な通信のみ」にします。追加費用はかかりません
- WAF(公開サイトがあるなら)——Webの通信の中身を検査して、SQLインジェクションや脆弱性スキャンを入口で止めます。小規模サイトならクラウド型が導入しやすい選択です。ファイアウォールとの違いはWAFとファイアウォールの違いで整理しています
- 端末の保護(EDR・ウイルス対策)——メールと持ち込み端末が入口なら、PC側の対策が要ります。OS標準の保護を有効にすることが最低線です
- 監視(最後の層)——ファイアウォールもWAFも、正規のパスワードでのログインや、設置されたWebシェルへのアクセスは止められません。すり抜けた攻撃に気づく層として、ログの監視を置きます
当社では、この4つを「入口・認証・公開範囲・監視」の4層に整理し、稼働中のシステムに合わせて必要な層だけを設計しています。全体像はAIサイバー攻撃対策サービスのページにまとめました。
攻撃が起きたときの動き方——最初の1時間
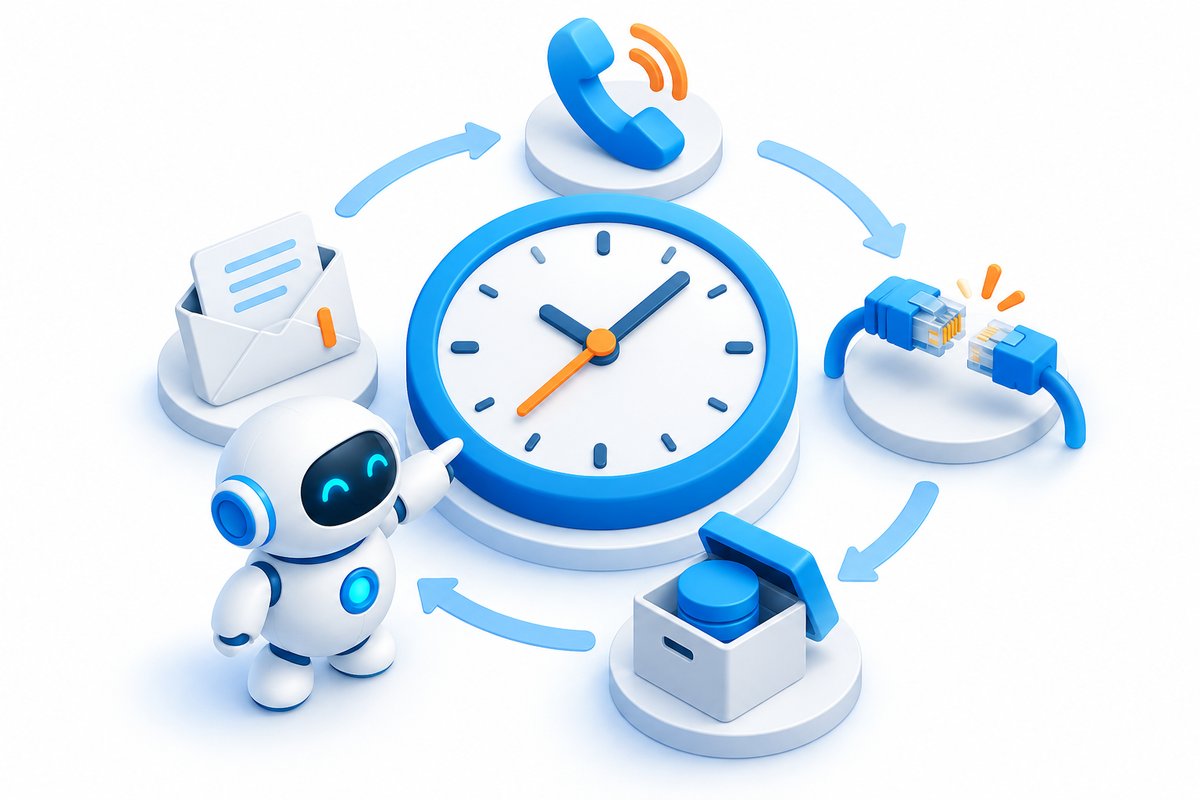
対策を尽くしても、起きるときは起きます。そのとき被害の大きさを決めるのは、最初の1時間に何をするかです。あらかじめ決めておくことは4つだけです。
- 止める——不審な動きのある端末やサーバーは、電源を切らずにネットワークから切り離します(LANケーブルを抜く、Wi-Fiを切る)。電源を切るとログや証拠が消えます。クラウドなら該当サーバーのセキュリティグループを閉じます
- 連絡する——誰に・どの順で連絡するかを紙に書いて貼っておきます。社内の責任者、保守会社、契約しているセキュリティの相談先。平日の日中とは限りません
- 残す——画面の写真、届いたメール、ログを消さずに残します。何が起きたかの判断と、あとの報告に必要です
- 報告する——個人情報が漏えいした、またはそのおそれがある場合、個人情報保護法により個人情報保護委員会への報告と本人への通知が義務です。報告は速報と確報の2段階で、速報は「速やかに」が求められます。警察への相談窓口もあります。報告先と期限を、事前に確認しておきます
監視の層があると、この「最初の1時間」が「気づいた瞬間」から始まります。監視がなければ、外部からの指摘や請求書で気づくことになり、そのときには持ち出しは終わっています。
当社がご支援できること
当社は、中小企業向けに次の形でご支援しています。製品ありきの提案はしません。
- 読み取り診断——Webサイト・サーバー・VPN機器・クラウドの設定値とバージョン、公開範囲を読み取りで確認し、高・中・低で指摘と対応案を報告します。システムを止めず、通常の業務時間内に実施できます
- 多層防御の設計と実施——ファイアウォール・WAF・VPN・多要素認証・ネットワーク分離のうち、必要な層だけを設計し、PHPやCMSの更新、設定の強化まで行います。他社が制作・構築したシステムも対象です
- AIによる監視——Previento がWebサーバー・DBサーバーのログを24時間判定し、攻撃の成功の兆候を「何が起きているか」「今すぐやること」つきでLINE・Slack・メールに通知します。専任担当がいなくても判断できる形にします
進め方とケーススタディは、AIサイバー攻撃対策サービスのページをご覧ください。
よくある質問(FAQ)
- Q. うちのような小さな会社も、サイバー攻撃の対象になりますか?
- A. なります。攻撃の大半は、ツールがインターネット上のサーバーや機器を機械的に巡回して弱いところを探すもので、会社の規模や知名度で相手を選んでいません。むしろ、専任の担当者がおらず更新や設定が後回しになりやすい中小企業は、大企業より入りやすい相手として狙われます。取引先への踏み台として狙われることもあります。
- Q. 予算がほとんどありません。何から始めればよいですか?
- A. 費用のかからない順に、パスワードの使い回しをやめて多要素認証を有効にする、PCやVPN機器・Webサイトの更新を最新にする、公開しているものとアカウントを棚卸しする、の3つから始めてください。この3つで、機械的な攻撃の多くは入れなくなります。そのうえで、バックアップをネットワークから切り離した場所にも置き、最後にログを見る監視を足します。
- Q. セキュリティの担当者がいなくても対策できますか?
- A. できます。必要なのは専門知識より、やることを決めて続ける仕組みです。更新と棚卸しは年間の予定に入れて誰が行うかを決め、監視は検知内容を専門用語を使わずに説明してくれるサービスを使えば、兼任の担当者でも判断できます。当社では、読み取りだけの診断で優先順位を付け、必要な層だけを設計する形でご支援しています。
まとめ
中小企業は「狙われない」のではなく「入りやすい」ために狙われます。入口はWebサイト・メール・VPN機器・持ち込み端末・クラウド設定の5つで、自社に当てはまるものだけを守れば十分です。
最初の5ステップは、多要素認証、更新、棚卸し、切り離したバックアップ、監視の順です。上の3つはほぼ費用がかからず、それだけで機械的な攻撃の多くを防げます。製品は、ファイアウォールを前提に、公開サイトがあればWAF、最後に監視、の順に足します。そして、起きたときに「止める・連絡する・残す・報告する」を最初の1時間でできるよう、連絡先と報告先を先に決めておきます。
「何から手を付ければよいか分からない」「担当者が1人しかいない」という段階のご相談も歓迎です。読み取り診断で優先順位を付けるところから、AIサイバー攻撃対策サービスとしてご支援します。