本記事は、当社がサーバー監視サービス「Previento」の運用で自社と複数のサーバーに届く攻撃を観測し、お客様のセキュリティ対策を設計する中で整理した内容をもとにしています。攻撃の手口は、防御のために一般に知られている範囲で紹介し、具体的な手順は書きません。件数などの統計は、出典を示せるもの以外は書いていません。
攻撃する側は、もうAIを使っている
「AIによる攻撃」と聞くと、AIが自律的に侵入してくる未来の話に聞こえるかもしれません。実際に起きているのは、もっと地味で、もっと広い変化です。これまで人手と時間がかかっていた攻撃の工程が、生成AIと自動化ツールで安く・速く・大量にできるようになった、ということです。
脆弱性の情報が公開されると、該当する機器やソフトを探すスキャンが世界中から届きます。社員のメールには、取引先の文体を真似た自然な日本語の依頼が届きます。経営者の声を合成した電話で、至急の送金が頼まれます。どれも、以前からあった手口です。変わったのは、それを相手を選ばずに、誰にでも仕掛けられるようになったことです。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、組織向けの脅威として「システムの脆弱性を悪用した攻撃」が4位に挙がっています。
生成AIで変わった4つのこと
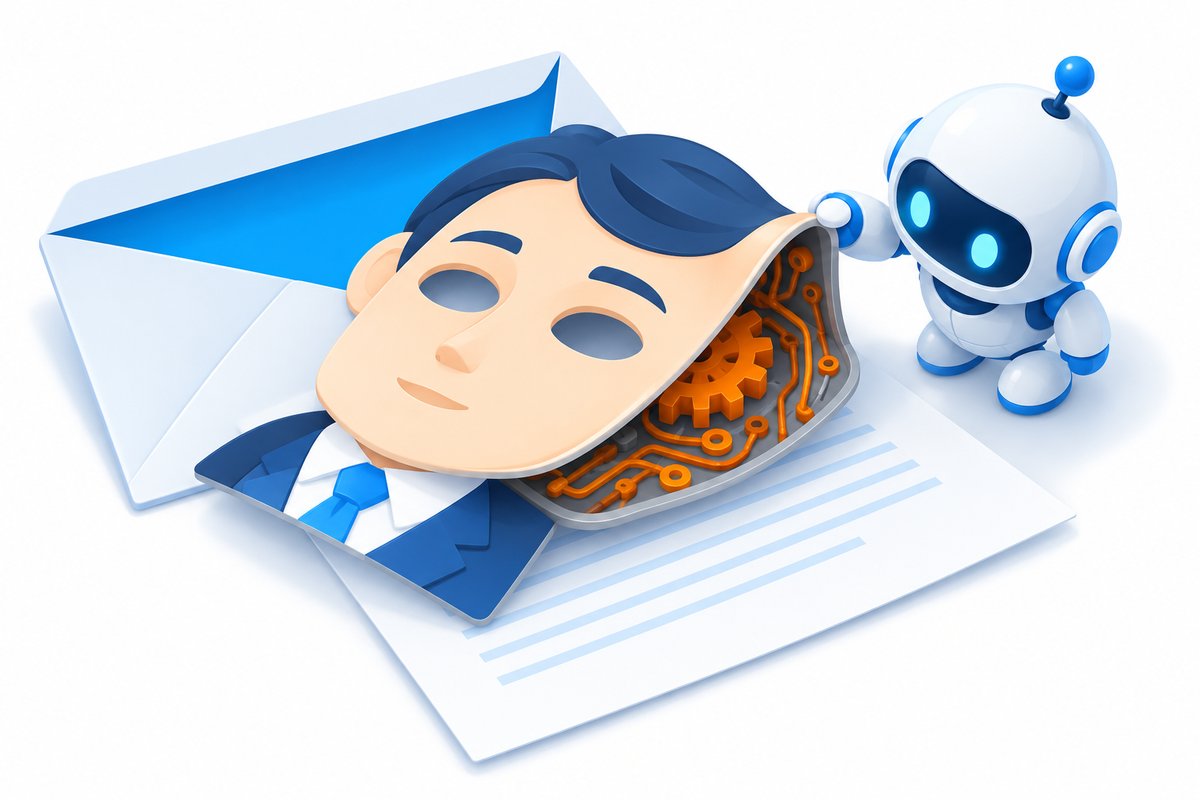
1. 偵察と攻撃の自動化——「公開されたその日」から対象になる
脆弱性の公開から、それを探すスキャンが届くまでの時間は、年々短くなっています。当社の観測でも、公開して間もないサーバーに、設定ファイルの探索やログインの総当たりが届きます。攻撃する側は、見つけた機器の型番とバージョンから既知の脆弱性と初期パスワードを自動で引き当て、試行まで一気に進めます。「うちは小さいから後回しにされる」という時間の猶予はなくなりました。
2. 自然な日本語のフィッシング——文面では見分けられない
以前のフィッシングメールは、不自然な日本語や誤字で見抜けました。生成AIは、公開されている会社案内や採用情報、担当者のSNSから文体と話題を学び、取引先や上司の書きぶりにそっくりの文章を作ります。請求書の振込先変更、至急の支払い、パスワードの再設定——内容は従来と同じでも、「違和感」という最後の防御が効かなくなりました。
3. 音声・映像のなりすまし——「声を聞いた」が証拠にならない
数秒の音声サンプルから本人そっくりの声を合成する技術が、誰でも使える状態になっています。経営者や取引先の声で「今日中に振り込んでほしい」と電話がかかる、ビデオ会議の相手が合成された映像だった、という事例が報道されています。「本人の声だった」「顔を見た」は、もはや確認になりません。
4. 検知をすり抜ける亜種——固定のルールが追いつかない
マルウェアや攻撃の文字列は、生成AIで少しずつ形を変えた亜種を大量に作れます。ウイルス対策ソフトやWAFの「既知のパターン」による検知は、パターンに無いものを通してしまいます。入口の固定ルールだけでは、変化する攻撃に追いつけない——これが、守る側にもAIが必要になった直接の理由です。
変わっていないこと——入口は同じ
手口が速く自然になった一方で、攻撃が最終的に通る「入口」は変わっていません。AIが見つけるのは、昔からある穴です。
- サポート終了のソフトと更新漏れ——PHP・CMS・プラグイン・VPN機器のファームウェア。公開された脆弱性がそのまま残っている
- 使い回しのパスワードと多要素認証の未設定——流出したIDとパスワードの組で、正規の認証を通られる
- 設定ミスと置き忘れ——公開領域の設定ファイルやバックアップ、「全部通す」セキュリティグループ、初期パスワードのままの機器
- 人の判断——急がされて確認を飛ばす、メールのリンクからログインする
つまり、AIによる攻撃への対策の大半は、従来の基本対策と同じです。更新、多要素認証、棚卸し、バックアップ、そして監視。何から始めるかは「中小企業のサイバー攻撃対策|最初の5ステップ」にまとめています。変わったのは「後回しにしても当面は大丈夫」という前提が消えたことです。
守る側のAIは、何を判定するのか
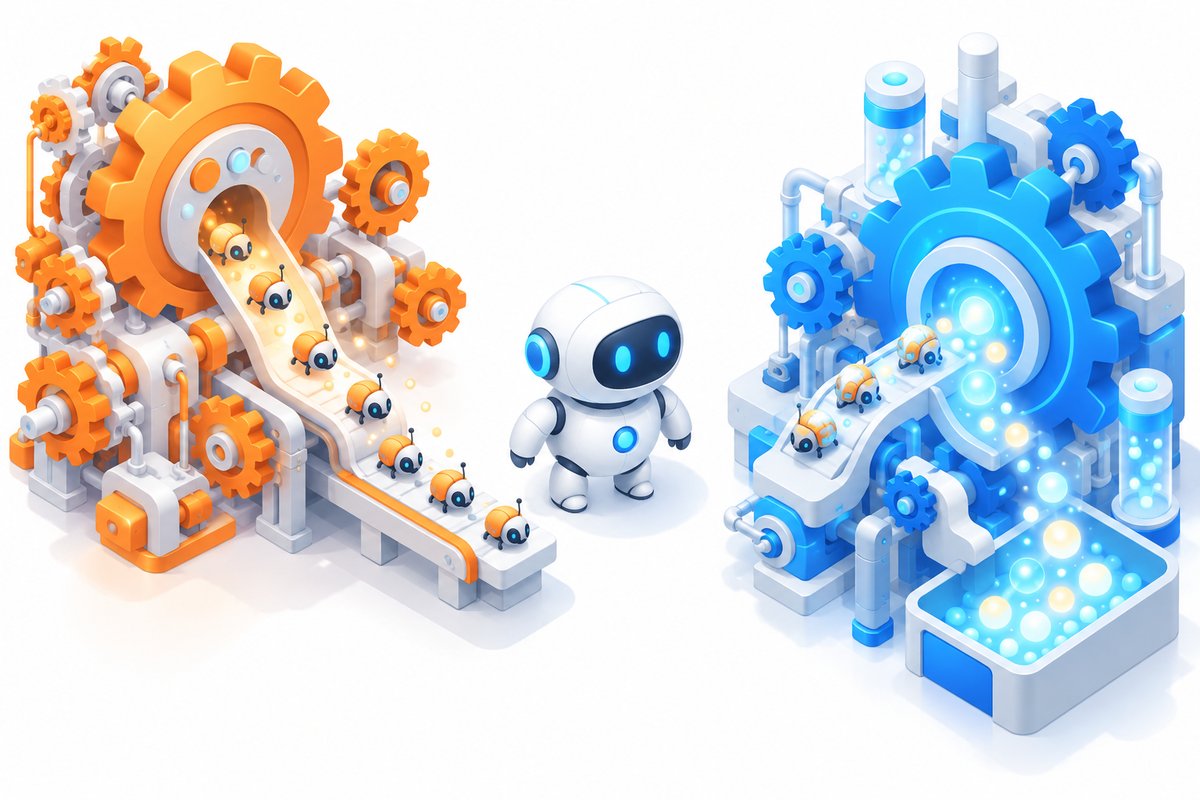
攻撃の文字列や亜種が無限に変わるなら、「パターンに一致したら止める」だけでは足りません。守る側のAIが見るのは、パターンではなく「ふだんとの違い」と「流れ」です。当社の Previento が実際に判定している内容を、4つに分けて示します。
- 試行と成功の兆候を分ける——攻撃の文字列を含む要求に 200 が返っても、応答のサイズがそのページのふだんと同じなら「値は無視された」とみなします。本当に通知すべきなのは、ふだんより明らかに大きい応答が返った、設定ファイルの要求に 200 が返った、といった「成功したかもしれない」兆候です
- 正規の認証を通った「ふだんと違う」を拾う——盗まれたパスワードでのログインは、認証としては成功です。社員の接続元と時間帯を学び、見慣れない国や接続元、深夜のログイン成功を「要確認」として示します。失敗の連続のあとの成功は重大です
- 同じ接続元の動きを時系列でつなぐ——「偵察 → 攻撃 → 成功の兆候 → 大量取得」を同じIPでつなぎ、1件の「侵害の疑い」としてまとめます。1行ずつでは正常に見える操作も、並べると横展開が見えます
- ファイルと設定の変化を見る——公開ディレクトリに新しく置かれたスクリプト、セキュリティグループへの新しい許可ルール。攻撃者が足場を作るときに必ず起きる「変化」そのものを検知します
当社がこの判定でつまずいたのは「成功」の見分け方でした。当初は攻撃の文字列に 200 が返れば成功の疑いとしていましたが、どんな文字列にも 200 を返す検索ページで誤検知が多発し、応答サイズの比較と「決め手がないものは要確認に留める」という調整を経て、通知を本当に見るべきものに絞れるようになりました。AIが出すのは兆候であり、実際の被害の有無は、前後のログで人が確認します。この考え方と、稼働中のシステム別の組み合わせ方は、AIサイバー攻撃対策サービスのページでケーススタディとして公開しています。
AIでは守れないもの——人の確認ルール
フィッシングと音声のなりすましは、サーバーのログには残りません。文面でも声でも見分けられないなら、見分けるのは「行動」で、守るのは「ルール」です。当社がお客様にお勧めしている、費用のかからない4つのルールです。
- お金と認証情報に関わる依頼は、別の経路で確認する——送金、支払先の変更、パスワードの入力、添付ファイルの実行を求められたら、メールに返信せず、あらかじめ登録してある電話番号にかけて確認します。電話で頼まれたなら、折り返しで確認します。「急いでいる」「今だけ」は、確認を飛ばさせるための常套句です
- ログイン画面はブックマークから開く——メールやメッセージのリンクからは開かない、と決めます。URLの見た目で判断しない
- 多要素認証を全員に——パスワードが盗まれても、それだけでは入れない状態にします。メール・クラウド・VPN・管理画面すべてです
- 「おかしい」と言える空気を作る——確認の電話をかけた社員が責められる組織では、誰も確認しなくなります。確認して空振りだったことを、むしろ評価します
対策チェックリスト
| AIで変わった攻撃 | 通る入口 | 従来型の対策(土台) | AIが加える防御 | 人のルール |
|---|---|---|---|---|
| 自動化された偵察・攻撃 | サポート終了のソフト、設定ミス、公開領域の置き忘れ | 更新、ファイアウォール、WAF、読み取り診断、棚卸し | 成功の兆候の判定、Webシェル設置の検知、時系列相関 | 更新と棚卸しを年間予定に入れる |
| 自然な日本語のフィッシング | 使い回しのパスワード、人の判断 | 多要素認証、メールの送信ドメイン認証 | 見慣れない接続元・時間帯のログイン成功の検知 | 別経路での確認、ブックマークからログイン |
| 音声・映像のなりすまし | 人の判断 | 送金の二重承認、支払先変更の手順 | (ログには残らない) | 登録済みの番号へ折り返し、合言葉 |
| 検知をすり抜ける亜種 | 固定ルールだけの入口 | WAF・ウイルス対策の更新、ネットワークの分離 | 「ふだんとの違い」と「流れ」で見る監視、自動遮断 | 通知を見て確認する担当と手順を決める |
どの行も「従来型の対策」の列が空ではありません。AIによる防御は従来型の土台の上に置く最後の層で、土台の代わりにはなりません。WAFとファイアウォールが止められる攻撃と止められない攻撃は「WAFとファイアウォールの違い」で整理しています。
よくある質問(FAQ)
- Q. AIを使った攻撃は、中小企業にも来るのですか?
- A. 来ます。AIによる自動化は「相手を選ばず、大量に、安く」攻撃できることが特徴なので、規模の小さい会社ほど影響を受けます。公開したWebサイトやVPN機器には、脆弱性が公開されてから数時間のうちに機械的なスキャンが届き、社員のメールには取引先の文体を模したフィッシングが届きます。狙われるかどうかではなく、入口が開いているかどうかで決まります。
- Q. 生成AIが書いたフィッシングメールは、見分けられますか?
- A. 文面だけで見分けることは、もうできないと考えてください。不自然な日本語や誤字で判断する方法は通用しません。見分けるのは文面ではなく「行動」です。送金・支払先の変更・パスワードの入力・添付ファイルの実行を求めるメールは、メール以外の経路(電話や対面)で相手に確認するルールを決め、ログイン画面はメールのリンクからではなくブックマークから開きます。
- Q. AIで防御すれば、人による確認は不要になりますか?
- A. なりません。守る側のAIが得意なのは、大量のログから「ふだんと違う」兆候を見つけ、同じ接続元の動きを時系列でつなぎ、確認すべき少数に絞ることです。それが本当に攻撃かどうかの最終判断と、送金のような業務上の判断は人が行います。AIは人の確認をなくすのではなく、確認すべきものを数千件から数件に減らすために使います。
まとめ
生成AIは、サイバー攻撃を「速く・自然に・大量に」しました。偵察と攻撃の自動化、文面で見分けられないフィッシング、声と映像のなりすまし、検知をすり抜ける亜種——この4つが変わった一方で、攻撃が通る入口は、サポート終了のソフト・使い回しのパスワード・設定ミス・人の判断と、以前のままです。
守る側は、更新・多要素認証・棚卸し・バックアップという土台の上に、「ふだんとの違い」と「流れ」で見るAIの監視を最後の層として置き、お金と認証情報に関わる依頼は別の経路で確認する、という人のルールを足します。AIは人の確認をなくすのではなく、確認すべきものを数千件から数件に減らすためのものです。
当社では、読み取り診断から多層防御の設計、Previento によるAI監視までを、稼働中のシステムに合わせて組み合わせるAIサイバー攻撃対策サービスを提供しています。「うちのサーバーに、いまどんな攻撃が来ているか見てみたい」という段階のご相談も歓迎です。