本記事は、当社がAIカメラ(GENBA IQ)や拠点間VPNゲートウェイ(GENBA Gate)、マイコンの組込みソフトを自社で開発し、現場に設置する中で整理した内容をもとにしています。モデルケース(架空の事例)の元になっている考え方でもあります。攻撃の具体的な手順は書かず、防御のために一般に知られている範囲で紹介します。
IoT機器は「小さなサーバー」である
AIカメラ、環境センサー、重量センサー、遠隔保守用のゲートウェイ。現場に置かれたこれらの機器は、中身を見ればOSが動き、Webの管理画面を持ち、ネットワークで通信する「小さなサーバー」です。ところが、サーバーなら当たり前の対策——更新、パスワードの変更、公開範囲の制限、ログの確認——が、機器となると後回しになりがちです。「カメラは設置したら終わり」「センサーは勝手に動くもの」と扱われるからです。
攻撃する側は、その隙を機械的に探します。インターネットに応答する機器の管理画面を探し、型番から初期パスワードと既知の脆弱性を引き当てて試す。1台でも当たれば、そこが足場になります。経済産業省と総務省が公表している「サイバーセキュリティ施策」でも、IoT機器のセキュリティ確保は継続的な課題として扱われています。
乗っ取りから本社侵入までの流れ
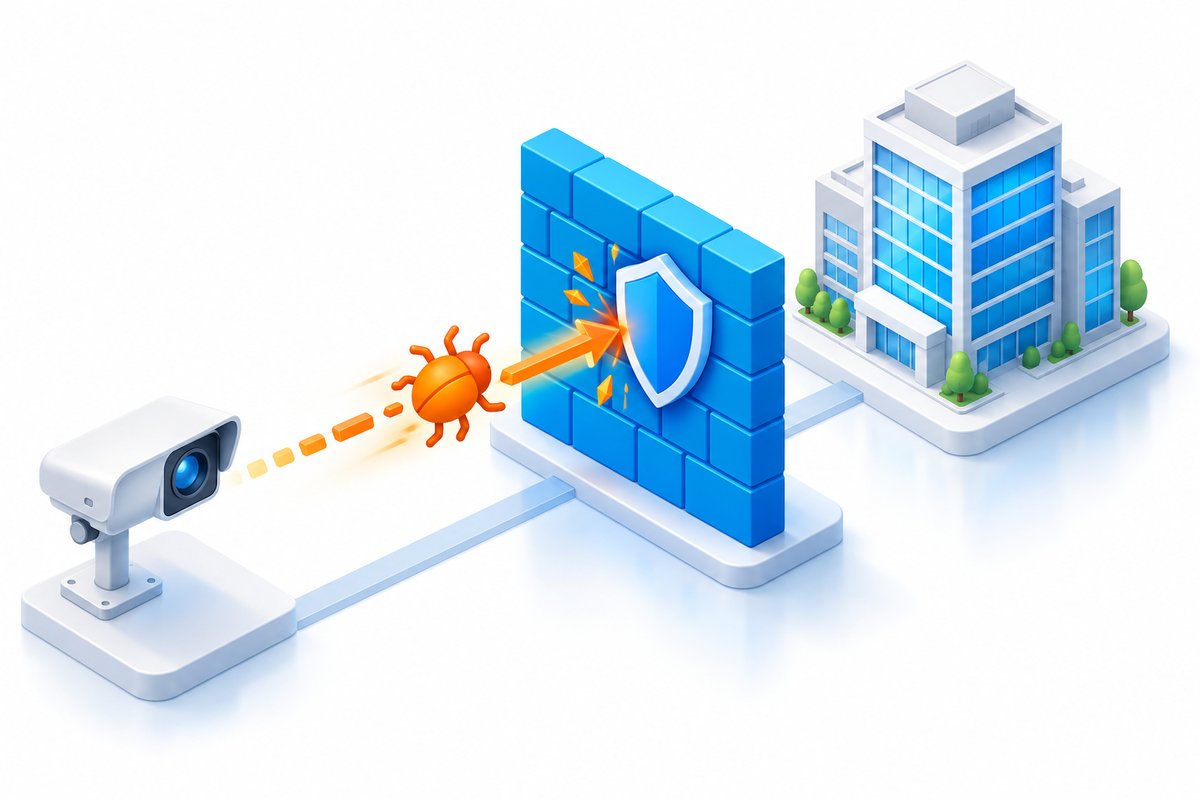
IoT機器への攻撃は、機器そのものが目的ではないことが多く、機器を足場にして、より価値のあるものへ進むための手順として行われます。典型的な流れは次の5段階です。
| 段階 | 攻撃者がしていること | どの対策で止まるか |
|---|---|---|
| 1. 探索 | インターネットに応答する機器の管理画面や、開いたポートを機械的に探す | 管理画面を外部に出さない、不要なポートを閉じる |
| 2. 侵入 | 初期パスワードや、型番ごとの既知の脆弱性を試す | 機器ごとの認証、ファームウェアの更新 |
| 3. 常駐 | 不正なプログラムを置き、外部の指令サーバーと通信させる。機器は見た目に正常に動き続ける | 外向き通信を必要な宛先だけに制限、通信パターンの監視 |
| 4. 横展開 | 同じネットワークの他の機器や、事務所のパソコンへ、乗っ取った機器から接続する | 機器用と事務所用のネットワークを分ける、機器からの内向き接続を許可しない |
| 5. 本社侵入 | 現場と本社を結ぶVPNを通って、本社の業務システムへ到達する | VPNの許可範囲を必要な通信のみに、機器から本社への経路を作らない |
この表で大事なのは、各段階に「止める対策」が別々にあることです。入口の認証を破られても、外向き通信の制限で常駐を止められ、ネットワークの分離で横展開を止められ、VPNの許可範囲で本社侵入を止められます。1つの対策に頼らず、段階ごとに止める層を重ねる——これが多層防御の考え方です。
守りの5つの層
当社が現場にIoT機器を設置するときに必ず確認している5つの層です。上から順に、費用のかからないものから並べています。
- 1. 機器ごとの認証——初期パスワードを残さない。出荷時のままのパスワードは、攻撃者が最初に試す組み合わせです。機器ごとに異なるパスワードや証明書を設定し、共通の管理者アカウントを使い回しません。台数が多いなら、設置時に自動で個別の認証情報を払い出す仕組みを用意します
- 2. 公開範囲の最小化——管理画面をインターネットから見えなくする。機器の管理画面は、現場ルーターのファイアウォールで外部からの到達を閉じ、保守は拠点間VPNなど決まった経路からだけにします。「遠隔で見たいから」と管理画面をそのまま公開するのは、サーバーのSSHを全世界に開けるのと同じです
- 3. 外向き通信の制限。AIカメラは「クラウドの収集先へ映像を送る」だけの機器です。それ以外の宛先への通信を現場ルーターで拒否すれば、乗っ取られても指令サーバーとの通信ができず、ボットネットに組み込まれにくくなります
- 4. ネットワークの分離。機器・事務所・本社への経路を別の区画に分け、区画の間は必要な通信だけを通します(次節で詳しく説明します)
- 5. 通信パターンの監視。1〜4を突破された場合に備え、機器ごとの通信の宛先・量・時間帯を見て「ふだんと違う」ことに気づく仕組みを置きます。何十台もの機器を人が1台ずつ見ることはできないので、ここは自動化が前提です
ネットワークを3つの区画に分ける
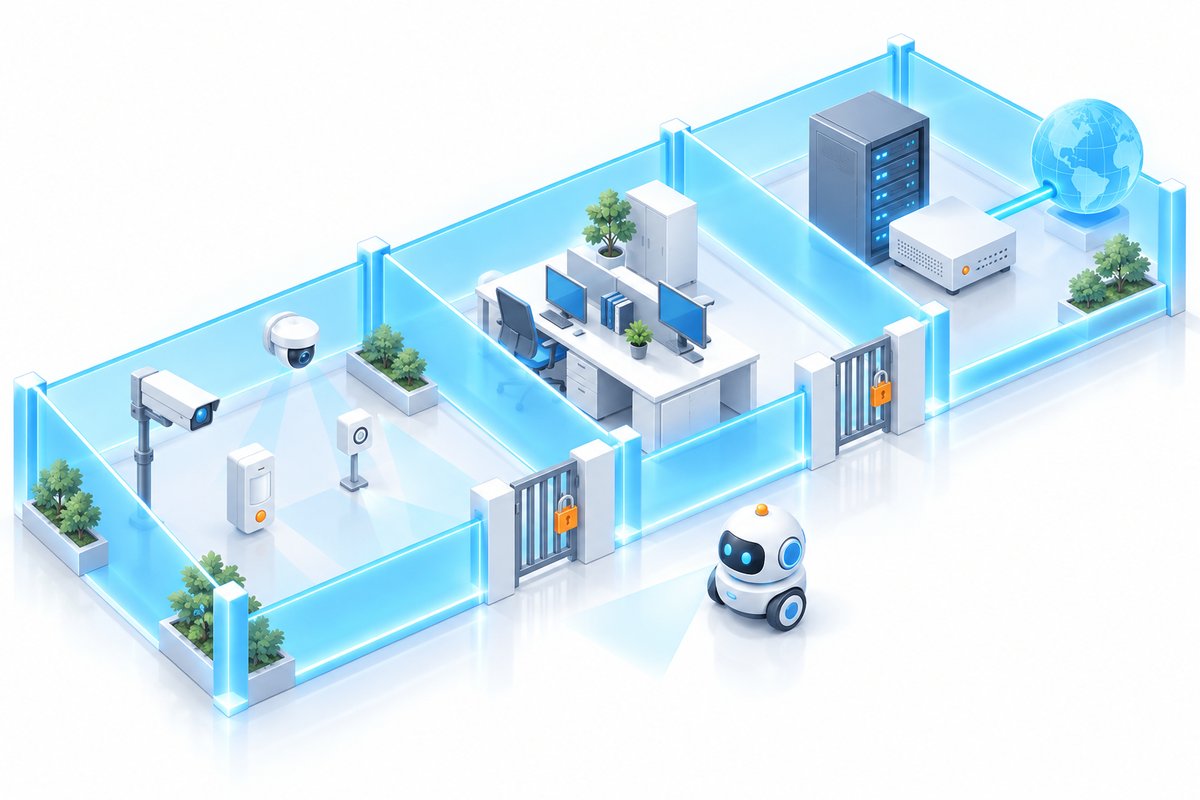
現場のネットワークは、多くの場合、カメラ・センサー・事務所のパソコン・本社へのVPNが1つのセグメントに同居しています。これを3つの区画に分けるだけで、横展開と本社侵入のリスクは大きく下がります。
| 区画 | 置くもの | 許可する通信 | 許可しない通信 |
|---|---|---|---|
| 機器区画 | AIカメラ、センサー | クラウドの収集先への外向き通信、ゲートウェイへの送信 | 事務所区画・本社への接続、収集先以外のインターネット |
| 事務所区画 | 現場事務所のパソコン、プリンター | インターネット(業務用)、本社への必要な通信 | 機器区画の管理画面への直接接続(保守は専用経路から) |
| VPN・保守区画 | 拠点間VPNゲートウェイ(GENBA Gate など) | 保守拠点からの限定された接続、機器区画の保守 | 機器区画から本社の業務システムへの経路 |
遠隔保守の回線の作り方は拠点間VPNで現場を遠隔保守するで、保守元IPの制限や多要素認証との組み合わせは工場の遠隔保守のモデルケースで紹介しています。
導入から廃棄までの管理
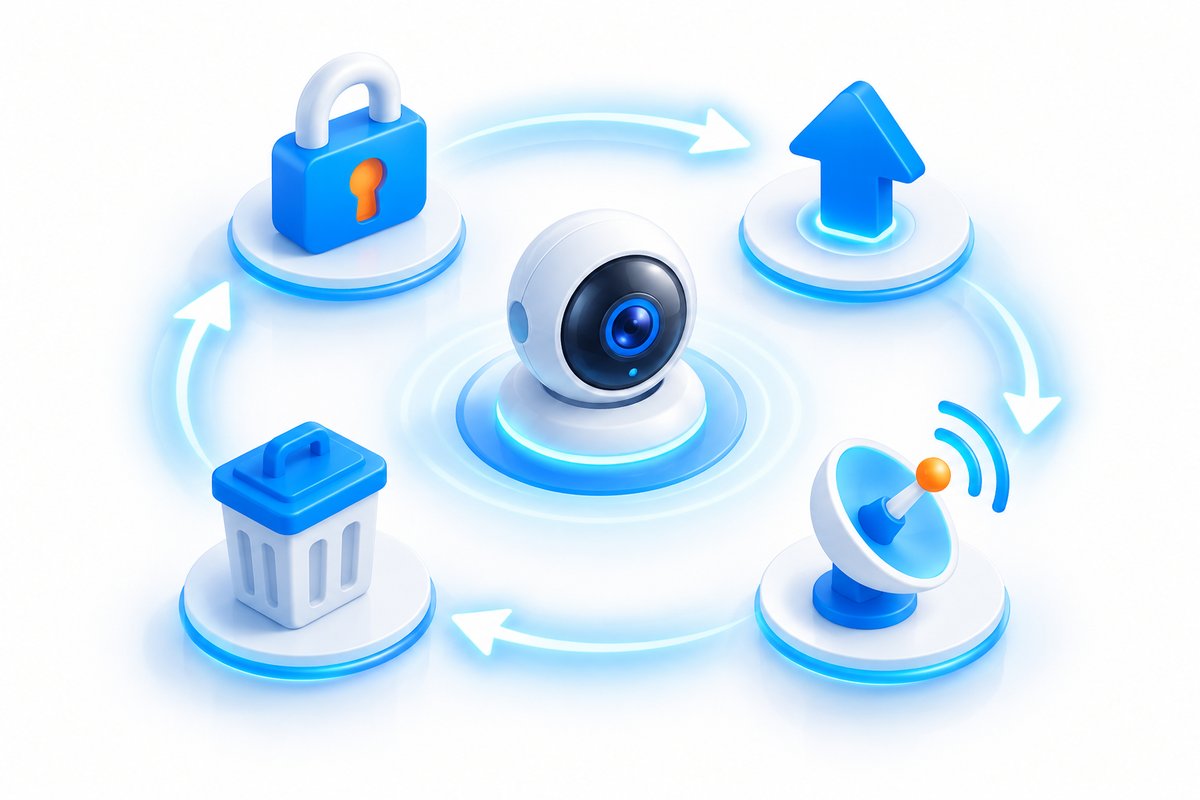
IoT機器のセキュリティは、設置時の設定で終わりません。機器は数年使われ、その間に脆弱性が公開され、担当者が代わり、現場が閉じられます。導入から廃棄までの4つの局面で、やることを決めておきます。
- 導入時——個別の認証情報の設定、管理画面の外部公開の停止、機器台帳への登録(型番・設置場所・ファームウェアのバージョン・担当者)。台帳がなければ、何が現場にあるのかが分からなくなります
- 運用中の更新——ファームウェアの脆弱性情報を定期的に確認し、更新を計画する。遠隔で一括更新できる仕組みがないと、数十台の更新は現実には行われません。更新に失敗しても元に戻せる(ロールバックできる)ことも条件です
- 監視——機器ごとの通信のふだんを把握し、変化を検知する。機器が通信を止めた(オフラインになった)ことも、盗難や故障を知る手がかりになります
- 廃棄・撤去時——機器に保存された認証情報・映像・設定を消去してから廃棄する。現場の撤去後に機器が放置され、ネットワークに接続されたままになる例は少なくありません。台帳と現地を突き合わせます
機器を作る側がやるべきこと
ここまでは設置・運用する側の対策でした。機器を開発する側には、設計の段階でできること、すべきことがあります。当社が組込みソフトを開発する際に確認している項目です。
- 初期パスワードを共通にしない——出荷時に機器ごとに異なる値を設定するか、初回起動時に利用者に設定させる。共通の初期パスワードは、型番を調べるだけで全台に通用します
- 更新の仕組みを最初から入れる——署名付きのファームウェア更新と、失敗時のロールバック。あとから足すのは難しく、更新できない機器は脆弱性が見つかった時点で負債になります
- 不要なサービスとポートを持たない——使わないTelnetやデバッグ用のポート、管理画面の外部公開を、出荷時に無効にする
- 通信を暗号化し、宛先を固定する——収集先との通信は証明書で相手を確認し、設定された宛先以外とは通信しない作りにする
- 脆弱性の連絡窓口と、サポート期間を決める——見つかった問題を受け付ける窓口と、更新を提供する期間を、利用者に示す
欧州では、デジタル要素を持つ製品に脆弱性対応と更新の提供を求める「サイバーレジリエンス法(CRA)」が成立しています。マイコンの組込み機器での実務対応はEUサイバーレジリエンス法(CRA)と組込み機器|STM32での実務対応ガイドで解説しています。
よくある質問(FAQ)
- Q. IoT機器やAIカメラが乗っ取られると、何が困るのですか?
- A. 大きく3つあります。映像やセンサーデータが盗み見られること、機器が他者への攻撃(DDoS など)の踏み台にされて自社が加害者側になること、そして同じネットワークにある事務所のパソコンや、VPNでつながった本社の業務システムへの侵入の足がかりにされることです。機器は見た目に正常に動き続けるため、乗っ取られても気づきにくいのが厄介な点です。
- Q. 初期パスワードを変えるだけで十分ですか?
- A. 最初の一歩として必須ですが、十分ではありません。機器自体の脆弱性は、パスワードを変えても残ります。管理画面をインターネットから見えなくすること、機器を専用のネットワークに分けて外向きの通信を必要な宛先だけに絞ること、ファームウェアを更新できる体制を作ることを合わせて行います。
- Q. 機器が数十台あっても、1台ずつ見る必要がありますか?
- A. 人が1台ずつログを見る必要はありません。AIカメラは「クラウドの決まった宛先へ、決まった量の映像を、稼働時間帯に送る」機器なので、宛先・量・時間帯のふだんを機器ごとに学び、新しい宛先への通信や量の急増、夜間の通信をゲートウェイやクラウド側で自動的に検知する設計にします。確認が必要な機器だけが通知されます。
まとめ
IoT機器やAIカメラは、ネットにつながった「小さなサーバー」です。攻撃は機器そのものが目的ではなく、機器を足場に、現場ネットワーク、さらに本社へと進むための手順として行われます。だから守りも、探索・侵入・常駐・横展開・本社侵入の各段階に、止める層を重ねます。
機器ごとの認証、管理画面の非公開、外向き通信の制限、ネットワークの3区画への分離、通信パターンの監視。そして導入から廃棄までの管理——設置して終わりにしないことが、もっとも重要です。機器を開発する側は、共通の初期パスワードを持たず、更新の仕組みを最初から入れます。
当社では、AIカメラやゲートウェイ、組込みソフトの開発と、現場のネットワーク設計・AIによる通信監視を、一貫してAIサイバー攻撃対策サービスとしてご支援しています。「現場の機器の守りが不安」「機器が多すぎて管理できない」という段階のご相談も歓迎です。