本記事は、当社が稼働中のシステムに合わせて防御を設計する中で、5つのケーススタディ(いずれも架空のモデルケース)にまとめた考え方の総括です。製品名の推奨はせず、考え方と順番を中心に書きます。
「境界の内側は安全」が成り立たなくなった
従来のセキュリティは、社内ネットワークとインターネットの間に壁(ファイアウォール)を置き、壁の内側にいる人や機器は信頼するという考え方でした。ところが、いまは前提が崩れています。業務システムはクラウドにあり、社員は自宅や外出先から接続し、保守業者はVPNで入り、現場にはネットにつながった機器があります。「社内」という境界そのものが、はっきりしなくなりました。
さらに、攻撃者は正規の認証を通って入ってきます。盗まれたパスワードでのログイン、乗っ取られた端末、業者のアカウント。壁の内側に入られた後に、何も止めるものがなければ、被害は一気に広がります。この問題に対する2つの答えが、多層防御とゼロトラストです。
多層防御とは——どこかが破られても次で止める
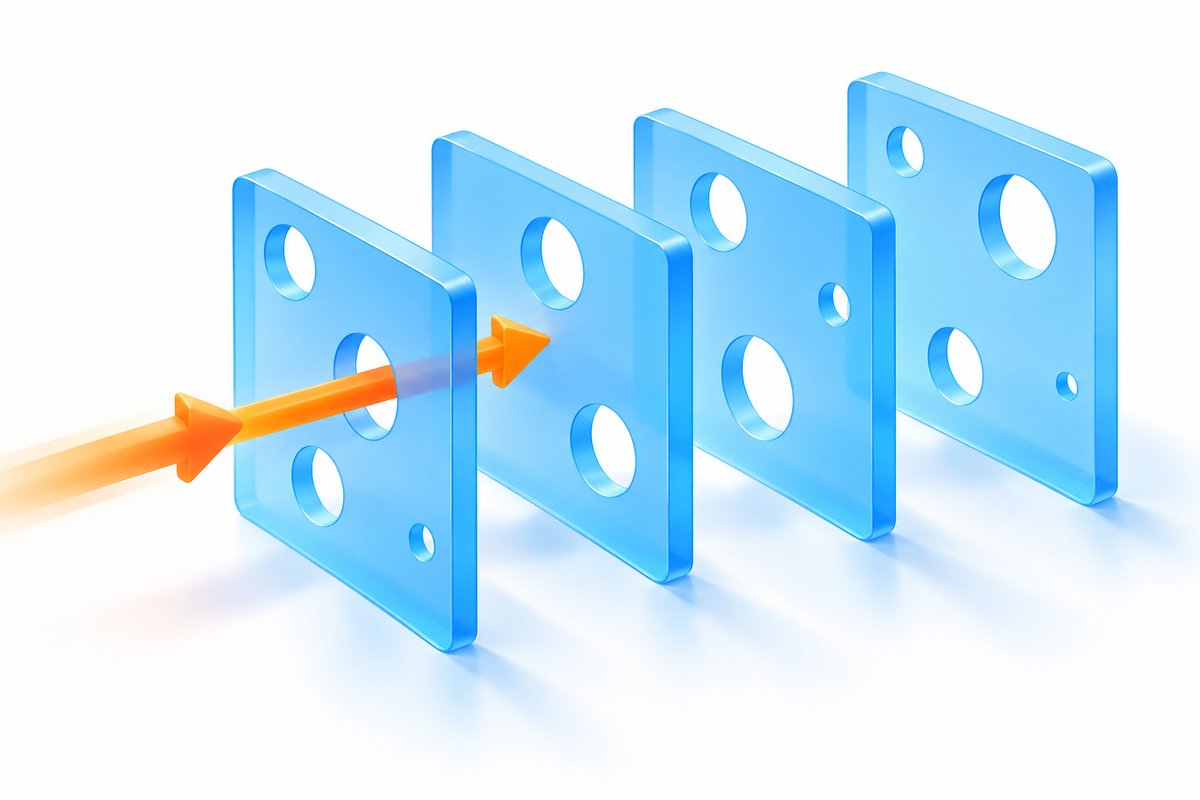
多層防御(Defense in Depth)は、守りを1つの完璧な壁に頼らず、性質の違う層を何枚も重ねる考え方です。どの対策にも穴があります。ただ、穴の位置が違う板を重ねれば、矢は全部の穴を一直線に通り抜けられません。
当社では、Webサーバーの守りを次の4つの層で考えています。
| 層 | 役割 | 主な対策 | この層だけでは防げないもの |
|---|---|---|---|
| 入口 | 既知の攻撃と不要な通信を入口で止める | ファイアウォール、WAF、更新 | 正規の認証を通った侵入、新しい手口 |
| 認証 | 正しい相手だけを通す | 多要素認証、個別アカウント、接続元の制限 | 認証後の不正な操作、端末の乗っ取り |
| 公開範囲・権限 | 入られても、届く範囲を狭める | ネットワークの分離、最小権限、公開領域の整理 | 権限の範囲内での持ち出し |
| 監視 | すり抜けた攻撃に気づき、止める | ログの監視、変化の検知、自動遮断 | ログに残らない人への働きかけ(なりすましなど) |
右端の列が示すとおり、どの層にも「それだけでは防げないもの」があり、それを次の層が受け持ちます。各層を支える対策の違いは、WAFとファイアウォールの違いで詳しく書いています。
ゼロトラストとは——アクセスのたびに確認する
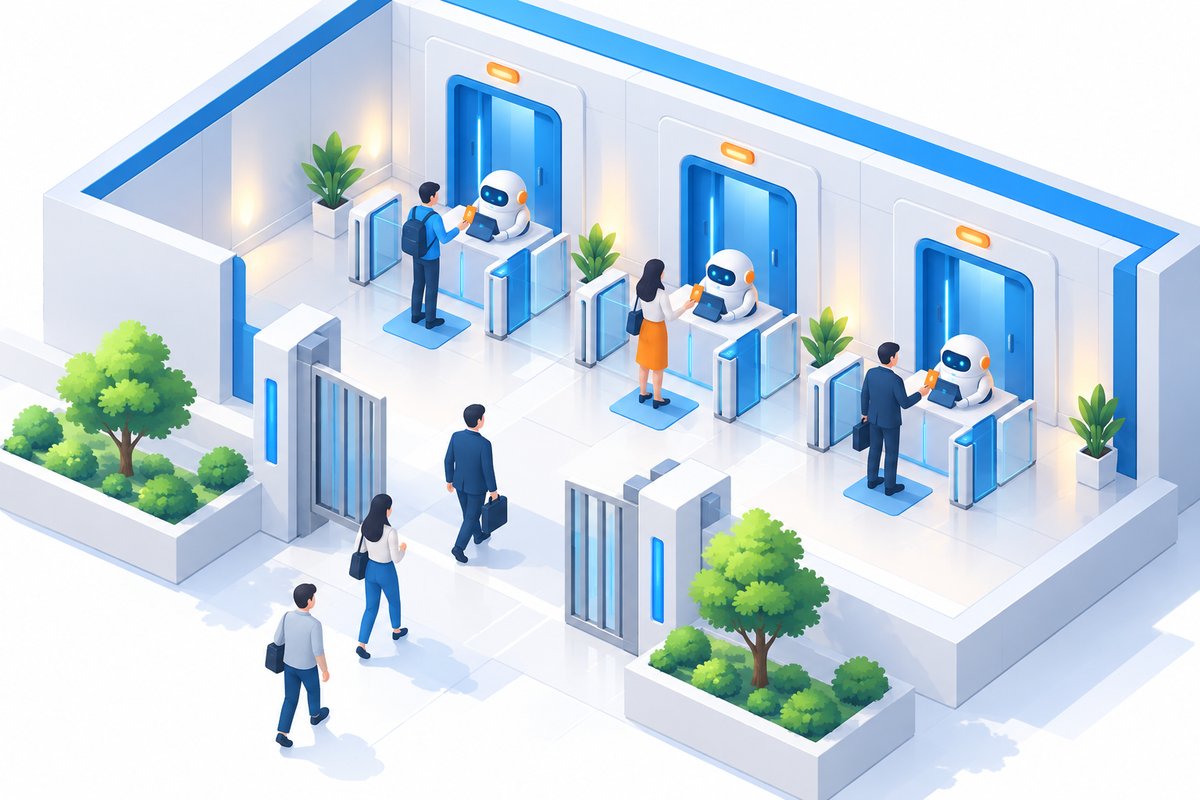
ゼロトラストは、「何も信頼しない(Zero Trust)」という名のとおり、社内ネットワークの中にいるというだけでは信頼せず、誰が・どの端末で・何に・どの状況でアクセスするかを、アクセスのたびに確認する考え方です。建物の正門を通った人でも、各部屋の扉の前で改めて通行証を確認する、というイメージです。
アメリカ国立標準技術研究所(NIST)の「SP 800-207 ゼロトラスト・アーキテクチャ」が、この考え方を整理した代表的な文書です。ここで強調されているのは、ゼロトラストは特定の製品ではなく、設計の考え方だということです。「ゼロトラスト製品を買えば完成」ではありません。
多層防御との関係は、対立ではなく包含です。ゼロトラストは、多層防御の4層のうち「認証」と「公開範囲・権限」の層を、より厳密にしたものと整理できます。
ゼロトラストを中小企業の規模に落とした4つの実践
大企業は、ID基盤・端末管理・ネットワーク制御を統合した大規模な導入を行います。中小企業にそこまでは要りません。考え方の核を、現在の規模で実現できる4つの実践に絞ります。
- 1. すべてのアクセスで、本人確認を強くする——メール・クラウド・VPN・管理画面の全員に多要素認証。共有アカウントを廃止し、業者ごとに個別アカウントを発行する。社内からでも、社外からでも、同じ強さで確認します
- 2. 権限は、業務に必要な範囲だけ(最小権限)——全社員が全データを見られる状態をやめ、部署や役割ごとにアクセス範囲を決める。クラウドの管理者権限は、必要な人だけに限定し、定期的に棚卸しします。入られても、届く範囲が狭ければ被害は限定されます
- 3. 端末の状態を見る——OSやセキュリティ更新が最新か、画面ロックが有効か、といった状態を確認し、条件を満たさない端末からは重要なシステムに入れない運用にする。まずは台帳で端末を管理することから始めます
- 4. 通信を分離し、「いつもと違う」を見る——ネットワークを機器用・事務所用・保守用に分け、区画の間は必要な通信だけを通す。そして、ログを見て「ふだんと違う接続元・時間帯・量」に気づく仕組みを置く。認証を通った後の不正に気づけるのは、この4番目だけです
4つ目の「ふだんと違う」を見る監視は、ゼロトラストの「常に検証する」を実現する手段でもあります。当社の Previento は、接続元・国・時間帯・参照量のふだんを学び、変化を判定します。具体的な構成はクラウド基幹システムのモデルケースで、正規の資格情報を盗まれた場合の防御として示しています。
「全部入れる」をやめ、守るものに合わせて層を選ぶ
多層防御・ゼロトラストの最大の落とし穴は、全部を一度に入れようとして、何も進まないことです。守るものによって、必要な層の重さは違います。
| 守るもの | 特に厚くする層 | 軽くしてよい層 | 参考 |
|---|---|---|---|
| 会社案内のサイト・問い合わせフォーム | 入口(更新・WAF) | 権限(扱うデータが少ない) | ECのモデルケース |
| 個人情報を持つデータベース | 公開範囲(分離)・監視 | 入口(Webは別系統) | 医療DBのモデルケース |
| 遠隔保守の回線 | 認証(MFA・接続元制限) | 入口(回線を絞っている) | 工場のモデルケース |
| クラウド上の基幹システム | 認証・権限・監視 | 入口(WAFは付属) | 物流のモデルケース |
| 現場のIoT機器 | 公開範囲(分離)・監視 | 権限(機器は単機能) | IoT機器のセキュリティ対策 |
選ぶ順番の目安は、インターネットに公開されていて、サポート終了や既知の脆弱性があるものを最優先にすることです。これは読み取り診断(脆弱性診断の種類と費用)で洗い出せます。
3段階の導入ロードマップ
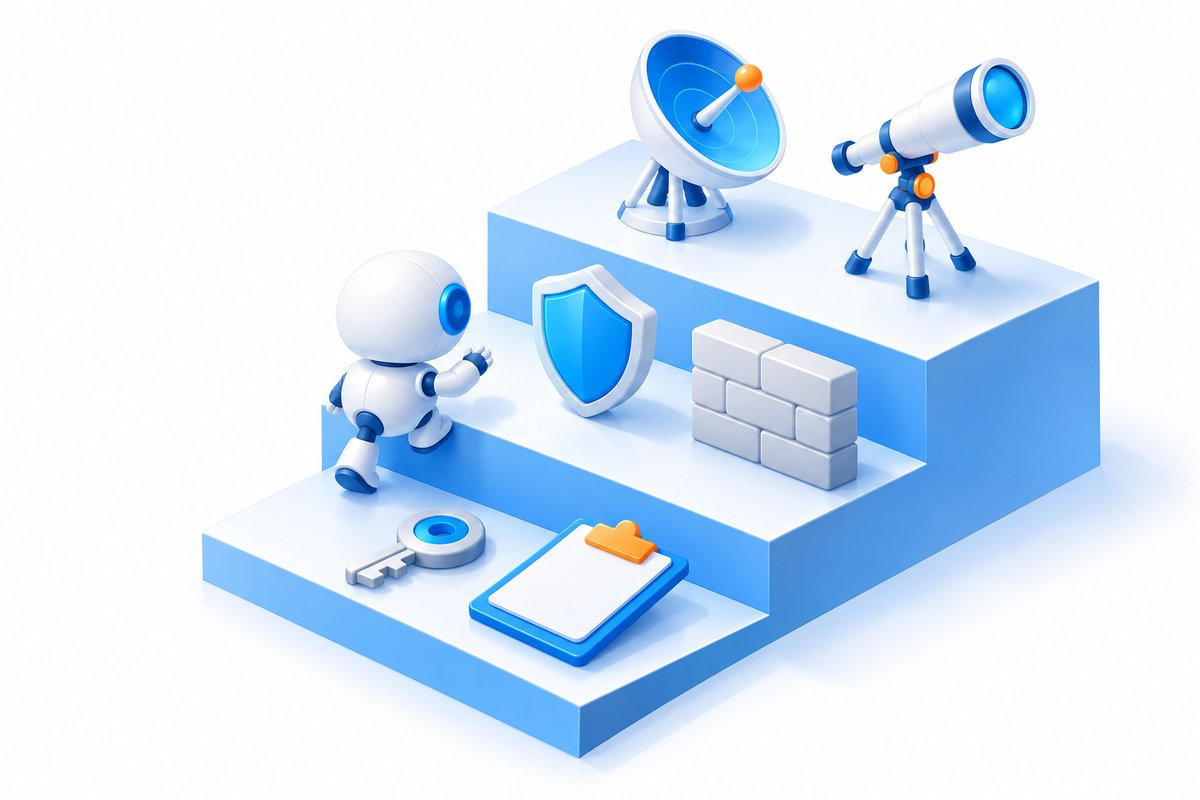
| 段階 | 目安の期間 | やること | 効果 |
|---|---|---|---|
| 第1段階: 土台 | 最初の1〜2か月 | 守るものと入口の棚卸し、多要素認証、共有アカウントの廃止、PC・VPN機器・Webサイトの更新、切り離したバックアップ | 機械的な攻撃の多くが入れなくなる。費用はほぼ不要 |
| 第2段階: 範囲を狭める | 次の2〜4か月 | ファイアウォール・WAFの設計、ネットワークの分離、最小権限への見直し、読み取り診断の指摘への対応 | 入られても届く範囲が限定される |
| 第3段階: 気づく | 並行して開始 | ログの監視と通知の整備、自動遮断、端末の状態管理、年次の再診断 | 認証後の不正に気づき、被害が広がる前に止められる |
第3段階は、第1・第2段階が終わるのを待たずに、早めに始めることをお勧めしています。監視を先に置くと、第1・第2段階の作業中にどんな攻撃が来ているかが分かり、優先順位を付けやすくなるからです。期間は目安で、システムの規模と担当者の人数で変わります。何から始めるかの詳細は「中小企業のサイバー攻撃対策|最初の5ステップ」にまとめています。
よくある質問(FAQ)
- Q. 多層防御とゼロトラストは、どう違うのですか?
- A. 多層防御は「入口・認証・公開範囲・監視」のように守りを何層にも重ね、どこかが破られても次の層で止める考え方です。ゼロトラストは「社内ネットワークの中だから安全」とみなさず、誰が・どの端末で・何にアクセスするかを、アクセスのたびに確認する考え方です。対立するものではなく、ゼロトラストは多層防御の中の認証と権限の層をより厳密にしたものと整理できます。
- Q. 中小企業にゼロトラストは必要ですか?
- A. 製品を全面導入する必要はありませんが、考え方は取り入れる価値があります。リモートワークやクラウドの利用で、社内ネットワークという境界が意味を失っているからです。多要素認証を全員に、アクセス権を業務に必要な範囲に絞る、端末の状態を確認する、ログを見て異常に気づく、の4つを、現在の規模に合わせて段階的に実施すれば十分に効果があります。
- Q. 何から手を付ければよいですか?
- A. 最初に、守るものと入口の棚卸しを行います。そのうえで、費用のかからない順に、多要素認証と更新、ネットワークの分離と権限の見直し、ログの監視へと進みます。読み取りだけの診断で優先順位を付ければ、必要な層だけを選べます。全部を一度に入れようとせず、公開中で危険なものから順に塞ぐのが現実的です。
まとめ
「社内だから安全」という前提は、クラウドとリモートの時代に成り立たなくなりました。多層防御は、入口・認証・公開範囲・監視の層を重ねて「どこかが破られても次で止める」考え方、ゼロトラストは、アクセスのたびに確認し「何も信頼しない」考え方で、後者は前者の認証と権限の層を厳密にしたものです。
中小企業は全面導入を目指さず、多要素認証・最小権限・端末の状態確認・分離と「ふだんと違う」の監視という4つの実践を、守るものに合わせて選び、土台・範囲を狭める・気づくの3段階で進めます。入られないことを目指すのではなく、入られても広がらず、早く気づける状態を作ることが現実的なゴールです。
当社では、読み取り診断で優先順位を付け、必要な層だけを設計して実装し、AIによるログ監視(Previento)で最後の層を担うAIサイバー攻撃対策サービスを提供しています。「どの層から手を付ければよいか分からない」という段階のご相談も歓迎です。